產品摘要
iMAST 為鑒真數位自主研發的行動應用資安檢測平台,涵蓋 Android 與 iOS。結合靜態分析與動態分析,自動蒐集金鑰、傳輸與資料儲存的風險證據。
- 靜態分析與實機動態分析一次完成,取得封包、金鑰與本地儲存等執行期證據,不只停留在程式碼層面
- 每項判定都附實際執行證據,報告產出後仍可用關鍵字回查原始資料,結論隨時可追溯佐證
功能說明
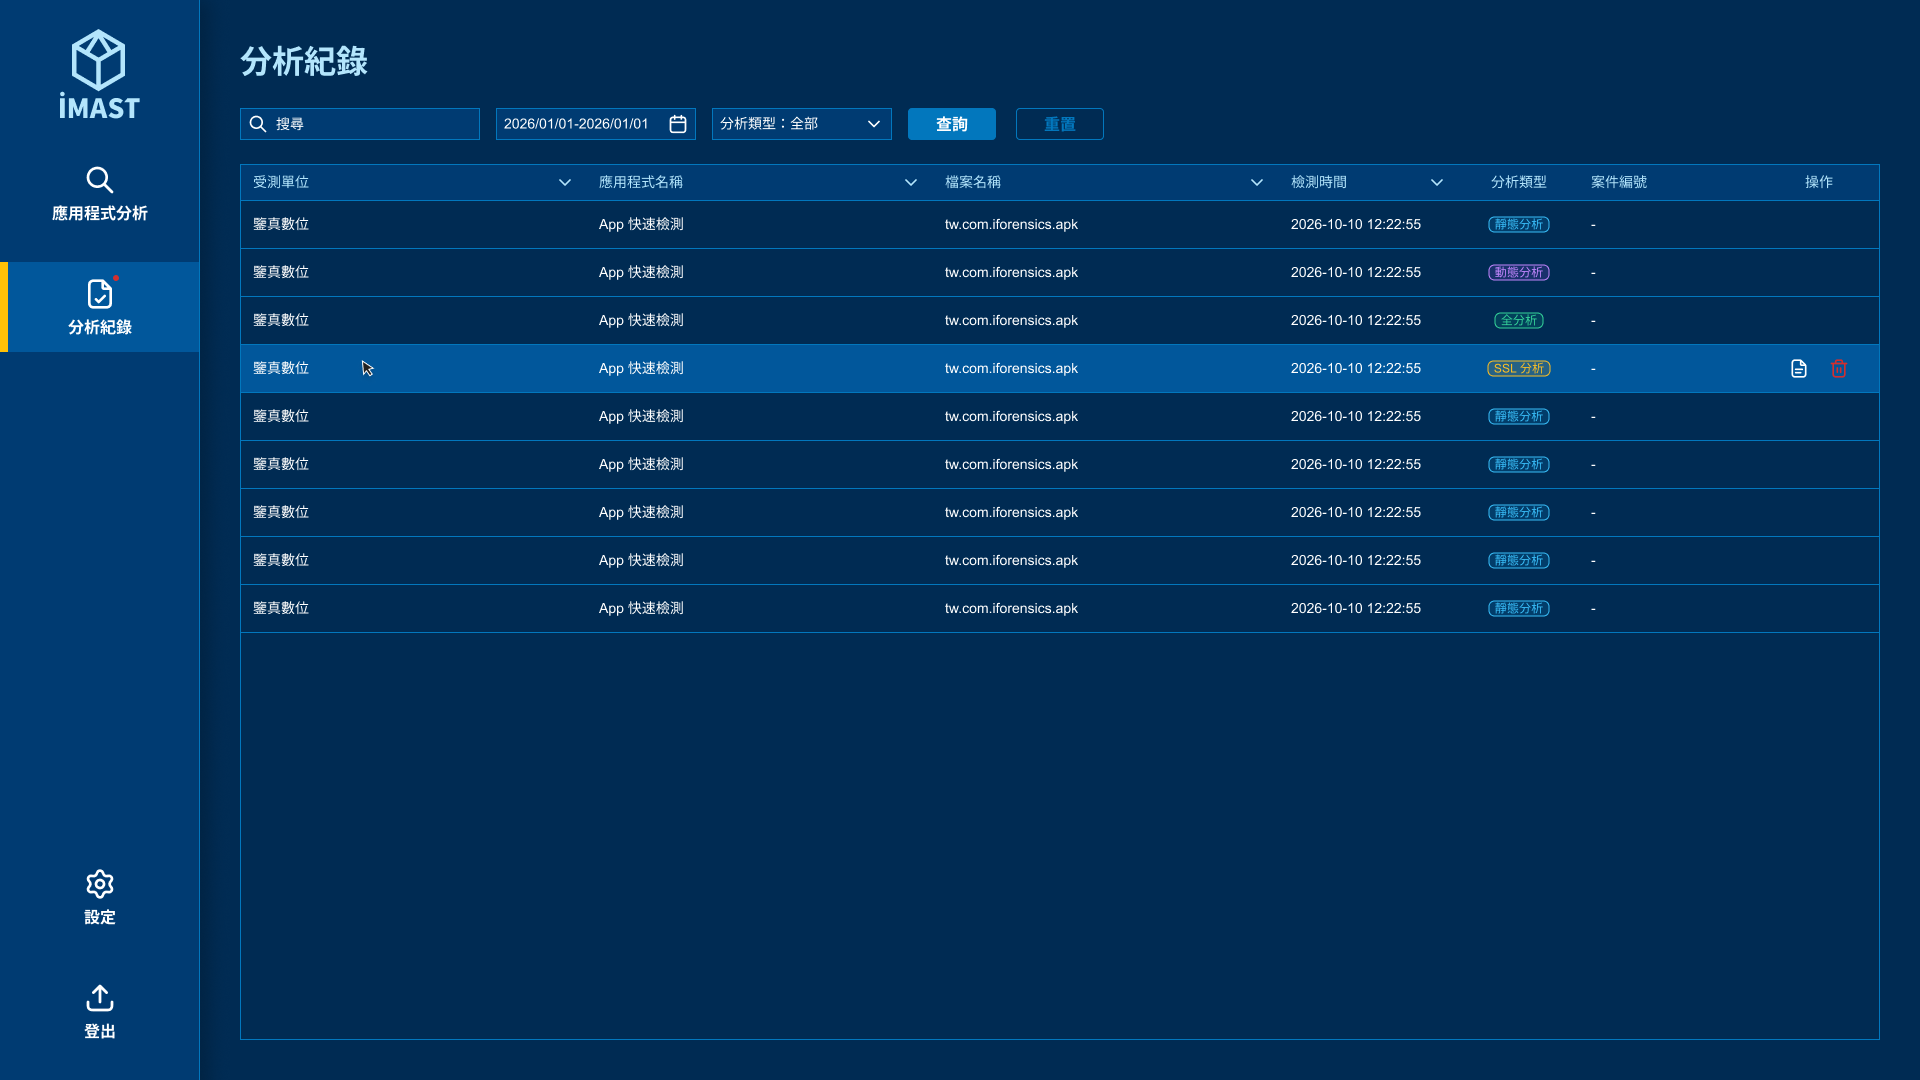
- Android 與 iOS 各有對應的檢測模組;報告以受測單位、應用程式名稱與案件編號組成案件識別,直接對應委測案件。
- 解析安裝檔基本資訊:檔案雜湊(MD5/SHA1/SHA256)、檔案大小、應用程式識別碼(Android Package Name/iOS Bundle ID)、應用程式版本、SDK 版本、主要進入點。
- 反組譯安裝檔,產出可讀的程式碼與資源,並提供原始碼壓縮檔下載(Android 完整反組譯;iOS 針對關鍵判定局部反編譯)。
- 掃描程式碼與資源檔中的硬編碼機密、金鑰等。
- 列出宣告權限並標示危險與特殊權限。
- 盤點 App 宣告的四大元件(Activity/Service/Provider/Receiver)與對外開放狀態,並清點程式碼中使用的檔案讀寫 API(Android)。
- 以多引擎惡意程式掃描服務(需自備 API Key)查驗安裝檔;查詢引用函式庫的已知漏洞(CVE),並可搭配 AI 進行版本比對與風險說明(需自備 AI API Key)。
- 於實體裝置執行受測 App 並全程錄製網路封包,產出可保存的封包檔;亦可直接從裝置取出已安裝的 App 受測,或將安裝檔安裝至測試裝置(安裝結果視裝置設定與安裝檔簽章狀態而定,不保證所有安裝檔皆可安裝成功)。
- 攔截加密相關 API,擷取實際使用的演算法、金鑰與初始化向量,並研判各把金鑰實際加解密了哪一類敏感資料。
- 辨識 App 專屬的對外連線,逐一列出 IP、連接埠、網域、TLS 版本、加密套件、憑證簽發者與有效期限。
- 查詢對外連線的歸屬單位與所在國家,並與受測單位宣告的封包流向國家自動比對。
- 偵測 WebView 載入的網址與 JavaScript 介面呼叫。
- 報告可輸出 HTML 與 PDF;可勾選欲列印的章節分別產出。
- 報告產出後可直接以關鍵字回查程式碼、封包、系統日誌與 App 本地資料。
- 引導式流程分階段完成裝置環境準備、案件資訊、分析類型、靜態與動態設定、測試帳密與封包流向宣告。